Tabla de Contenido
TEAM incorpora Halcyon a su portafolio de ciberseguridad para que integradores complementen EDR y XDR con protección especializada contra ransomware y servicios administrados.
La incorporación de Halcyon al portafolio del mayorista de valor TEAM plantea para integradores, proveedores de servicios administrados (MSP) y especialistas en ciberseguridad una alternativa para complementar las plataformas de protección que sus clientes ya utilizan, particularmente soluciones EDR y XDR.
La propuesta se enfoca específicamente en prevención, detección y respuesta ante ransomware, por lo que el planteamiento comercial no consiste necesariamente en sustituir las tecnologías de seguridad existentes, sino en añadir una capa especializada para atender este tipo de amenazas.
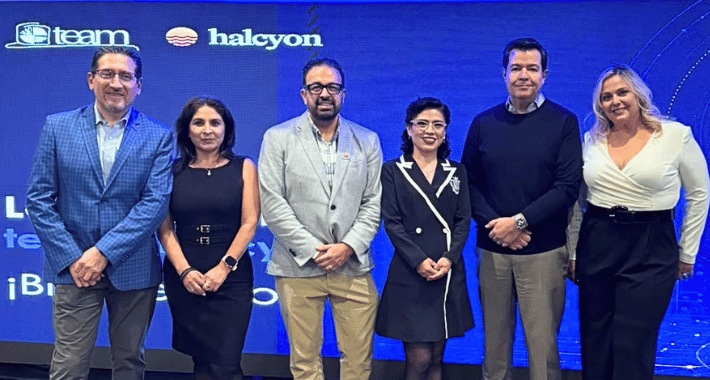
Javier Rubio, CEO de TEAM, explicó que la incorporación forma parte de la especialización del portafolio de ciberseguridad del mayorista. De acuerdo con la compañía, la plataforma puede integrarse con tecnologías de fabricantes como CrowdStrike, Microsoft, SentinelOne y Palo Alto Networks, lo que permite al canal plantear proyectos sobre infraestructura que el cliente ya tiene instalada.
“Es una oportunidad para que nuestros teammates fortalezcan su oferta sin reemplazar tecnología”, señaló Rubio.
¿Qué oportunidad representa Halcyon para los integradores?
Para el canal, uno de los principales puntos de interés está en la posibilidad de convertir una plataforma especializada en ransomware en un proyecto de servicios de mayor alcance.
TEAM plantea desarrollar alrededor de Halcyon servicios como:
- Assessment de ransomware para identificar capacidades y riesgos.
- Hardening de los entornos protegidos.
- Servicios MDR y MXDR.
- Respuesta a incidentes.
- Monitoreo 24/7.
- Servicios especializados de ciberseguridad.
Este esquema permite que un integrador no se limite a comercializar licencias o infraestructura, sino que pueda incorporar actividades de evaluación, implementación, monitoreo y atención de incidentes dentro de una propuesta de seguridad.
La oportunidad resulta particularmente relevante para proveedores que ya administran infraestructura de seguridad de sus clientes y buscan incorporar capacidades específicas contra ransomware a sus servicios.
Complemento para EDR y XDR
Uno de los argumentos de la propuesta comercial es su capacidad para convivir con herramientas de seguridad existentes.
En lugar de plantear una migración completa de la infraestructura, el integrador puede evaluar qué tecnologías utiliza actualmente el cliente y determinar dónde existe una necesidad adicional de protección especializada contra ransomware.
Esto puede abrir conversaciones comerciales con organizaciones que ya cuentan con EDR o XDR, pero requieren capacidades adicionales para prevenir, contener y responder ante ataques de cifrado o secuestro de información.
Desde la perspectiva del canal, el enfoque también permite construir proyectos de acuerdo con el nivel de madurez de cada organización: desde una evaluación inicial hasta servicios administrados de protección y respuesta.
Capacitación y acompañamiento para teammates
La estrategia de TEAM contempla acciones de habilitación para los socios interesados en desarrollar negocio con Halcyon.
Entre las iniciativas consideradas se encuentran capacitación técnica y comercial, workshops, pruebas de valor, generación de demanda, campañas digitales y acompañamiento de preventa.
El objetivo es que los partners puedan conocer la tecnología, identificar escenarios de aplicación y desarrollar propuestas que combinen la plataforma con sus propios servicios profesionales o administrados.
Para un integrador, esto significa que la oportunidad comercial no está únicamente en identificar clientes que necesiten una herramienta contra ransomware, sino en determinar qué servicios adicionales pueden construirse alrededor de ella.
Capacidades enfocadas en ransomware
Halcyon concentra su propuesta tecnológica en la atención de ataques de ransomware. Entre las capacidades reportadas para su plataforma se encuentran mecanismos de detección antes de la ejecución, análisis de comportamiento, captura de llaves de cifrado y recuperación sin depender exclusivamente de respaldos.
También incorpora un Ransomware Operations Center (ROC) con atención 24/7, orientado a la respuesta especializada ante incidentes.
Estas funciones pueden incorporarse en proyectos donde la continuidad operativa tenga una importancia elevada, particularmente en organizaciones con procesos críticos o una alta dependencia de sus sistemas de información.
Sectores donde el canal puede identificar oportunidades
La protección contra ransomware puede ser relevante para organizaciones de distintos sectores, pero el planteamiento de TEAM puede encontrar aplicaciones en ambientes donde una interrupción de sistemas tenga consecuencias operativas significativas.
Entre ellos se encuentran:
Finanzas: protección de sistemas y datos cuya indisponibilidad puede afectar operaciones y atención a clientes.
Manufactura: reducción del impacto de incidentes que interrumpan procesos productivos y sistemas industriales conectados.
Gobierno: protección de infraestructura y servicios digitales que manejan información de ciudadanos.
Salud: atención de riesgos asociados con la disponibilidad de sistemas y datos necesarios para la operación.
Retail: protección de plataformas que soportan puntos de venta, comercio electrónico, logística y operaciones.
Para el integrador, la identificación del sector debe acompañarse de un análisis del entorno tecnológico del cliente, sus controles de seguridad actuales y sus requerimientos de continuidad.
Del producto al servicio de ciberseguridad
La incorporación de Halcyon coloca el ransomware como un caso de uso específico alrededor del cual los partners pueden construir una oferta de servicios.
El punto de partida puede ser un assessment, seguido por recomendaciones de hardening e implementación. A partir de ahí, el integrador puede incorporar monitoreo, respuesta a incidentes o servicios administrados, dependiendo de sus capacidades y de las necesidades del cliente.
El modelo también permite aprovechar inversiones existentes en EDR y XDR, siempre que la arquitectura del cliente sea compatible con la propuesta y que exista una necesidad concreta que justifique añadir una capa especializada.
Para TEAM, la habilitación del canal será un componente relevante para llevar esta propuesta al mercado mexicano. Para los integradores, el reto será traducir las capacidades de la plataforma en servicios, procesos y niveles de atención que respondan a necesidades concretas de cada organización.
¿Qué puede vender el integrador con Halcyon?
La oportunidad comercial puede estructurarse en diferentes niveles:
- Evaluación: assessment de exposición y preparación frente a ransomware.
- Protección: implementación y hardening de la plataforma.
- Servicio administrado: monitoreo y operación continua.
- Respuesta: atención y recuperación ante incidentes.
- Proyecto integral: combinación de tecnología, servicios profesionales y capacidades administradas.
De esta manera, la incorporación de Halcyon al portafolio de TEAM plantea una alternativa para que los socios de negocio incorporen protección especializada contra ransomware a sus proyectos de ciberseguridad, aprovechando la infraestructura de seguridad que sus clientes ya tienen y agregando servicios alrededor de la prevención, detección, respuesta y recuperación.
