La adopción de Zero Trust abre oportunidades para integradores, consultores y proveedores de servicios administrados en áreas como evaluación de riesgos, protección de identidades, integración tecnológica, microsegmentación y monitoreo continuo. El reto consiste en dejar de vender herramientas aisladas y convertirse en asesores de seguridad y continuidad del negocio.
La expansión de la nube, el trabajo híbrido, las aplicaciones distribuidas y el uso de Inteligencia Artificial (IA) están modificando la manera en que las empresas protegen sus recursos tecnológicos. En este escenario, Zero Trust deja de ser una estrategia enfocada exclusivamente en controlar accesos para convertirse en un modelo de seguridad que busca reducir riesgos, proteger activos críticos y garantizar la continuidad operativa.
Su principio de operación, nunca confiar, siempre verificar, plantea que ningún usuario, dispositivo, aplicación o identidad debe considerarse confiable de manera automática, incluso cuando se encuentra dentro de la red corporativa.
Sin embargo, adoptar esta estrategia implica mucho más que adquirir una solución tecnológica o sustituir una VPN. Requiere conocer los activos de la organización, identificar vulnerabilidades, administrar privilegios, integrar herramientas, establecer políticas y mantener una supervisión permanente.
Las perspectivas de Grupo BeIT, Tenable, Licencias Online, Palo Alto Networks y BeyondTrust coinciden en que la implementación de Zero Trust representa una oportunidad para que los integradores amplíen su participación en proyectos de ciberseguridad mediante consultoría, servicios especializados y acompañamiento continuo.
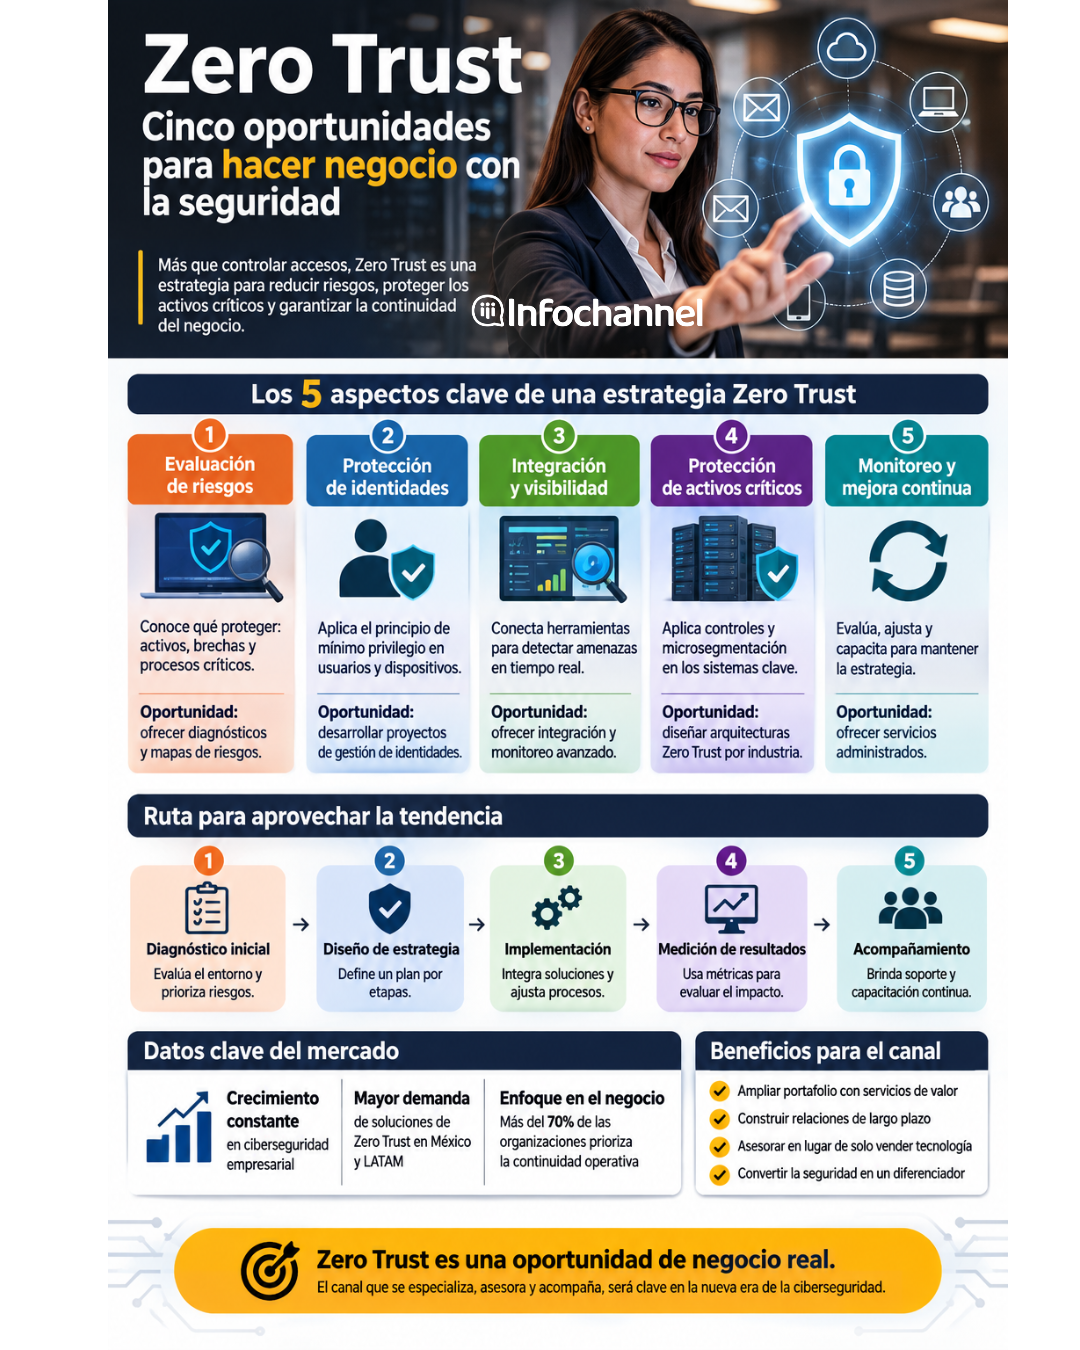
Para aprovechar este mercado, existen cinco aspectos que los socios tecnológicos deben considerar.
Tabla de Contenido
1. Evaluación de riesgos y diagnóstico: el punto de entrada comercial
El primer paso para implementar Zero Trust consiste en conocer qué necesita proteger la empresa y cuáles son sus principales brechas de seguridad.
Esto representa una oportunidad comercial para los integradores que desarrollan servicios de assessment, auditoría y consultoría, pues antes de recomendar una arquitectura tecnológica deben ayudar al cliente a identificar sus activos, vulnerabilidades, usuarios, dispositivos, aplicaciones, datos y privilegios.
Gerald Valle, Senior Enterprise Security Engineer de Tenable, resume este principio con la premisa: “No puedes proteger lo que no conoces”.
El diagnóstico debe incluir un inventario integral de activos, la identificación de vulnerabilidades y el análisis de las cuentas e identidades que tienen acceso a los recursos corporativos.
También es necesario reconocer las llamadas joyas de la corona: aquellos sistemas y activos cuya interrupción, exposición o pérdida de información podría ocasionar mayores consecuencias operativas o financieras.
Para Grupo BeIT, representado por su CEO, Elías Cedillo, el análisis debe considerar las brechas de seguridad, los procesos críticos y los activos que requieren mayor protección.
Oportunidad para el integrador: comercializar evaluaciones de madurez Zero Trust, inventarios de activos, análisis de vulnerabilidades, auditorías de accesos y mapas de riesgos. Estos servicios permiten establecer una hoja de ruta y definir las tecnologías que realmente necesita cada organización.
2. Protección de identidades y mínimo privilegio
La identidad se convirtió en uno de los principales puntos de control de la ciberseguridad. La desaparición del perímetro tradicional, como consecuencia del trabajo remoto, la nube y las aplicaciones distribuidas, obliga a verificar quién solicita acceso, a qué recursos pretende ingresar y qué acciones puede realizar.
Para Ramón Salas, Territory Multi-country LATAM Central American & Caribbean de BeyondTrust, los atacantes ya no necesariamente necesitan vulnerar todas las herramientas de seguridad de una organización: pueden buscar una identidad válida que tenga privilegios suficientes para acceder a sus recursos.
Por ello, el principio de mínimo privilegio adquiere mayor relevancia. Consiste en otorgar a cada usuario únicamente los permisos necesarios para realizar sus actividades y retirar aquellos que ya no necesita.
El desafío se amplía con el crecimiento de las identidades no humanas, como cuentas de servicio, máquinas y agentes de Inteligencia Artificial, que también requieren permisos para consultar o modificar información y ejecutar acciones.
En este contexto, la protección debe abarcar tanto las identidades humanas como las automatizadas, mediante la identificación de cuentas, revisión de privilegios, eliminación de accesos innecesarios y supervisión de actividades.
Oportunidad para el integrador: ofrecer proyectos de gestión de identidades y accesos, administración de privilegios, depuración de directorios, auditoría de cuentas y control de identidades no humanas. La especialización en estos servicios permite atender riesgos que se amplían con la adopción de IA y automatización empresarial.
3. Integración de herramientas y visibilidad del entorno
Uno de los problemas que enfrentan las empresas no necesariamente es la falta de tecnologías de seguridad, sino la dificultad para relacionar la información que generan.
Jesús Adrián Ugalde Flores, Team Leader para el equipo de Preventa México de Licencias Online, señaló que una empresa mediana puede tener decenas de soluciones de ciberseguridad, pero no necesariamente cuenta con la capacidad de interpretar los datos de manera conjunta para identificar riesgos.
Desde su perspectiva, Zero Trust debe integrar diferentes señales para determinar si una solicitud de acceso representa una actividad legítima o una amenaza.
Además de la identidad del usuario, es necesario considerar el dispositivo desde el que se conecta, la red utilizada, la ubicación, el horario, las aplicaciones y su comportamiento habitual.
La correlación de estos elementos permite mejorar la visibilidad, identificar actividades anormales y reducir falsos positivos.
Esto modifica el papel del integrador: ya no se trata únicamente de instalar productos, sino de conectar tecnologías, establecer políticas y conseguir que la información de seguridad sea útil para tomar decisiones.
Oportunidad para el integrador: desarrollar proyectos de integración y orquestación de herramientas, gestión de eventos, correlación de información, visibilidad de dispositivos y monitoreo de accesos. También puede ofrecer servicios para optimizar las inversiones tecnológicas que el cliente ya realizó.
4. Protección de activos críticos y microsegmentación
Una estrategia Zero Trust debe concentrar sus controles en los recursos que representan mayor riesgo para la organización.
Tenable plantea que no todos los dispositivos tienen la misma importancia y que protegerlos de manera uniforme puede ocasionar inversiones poco eficientes.
La identificación de los activos críticos permite establecer controles diferenciados para redes, identidades y aplicaciones, además de desarrollar esquemas de microsegmentación.
Esta práctica consiste en establecer perímetros de protección específicos alrededor de determinados sistemas y recursos, limitando las comunicaciones y los accesos entre ellos.
El objetivo es reducir las posibilidades de que un atacante que consiga ingresar a un entorno pueda desplazarse libremente hacia otros sistemas o comprometer información de mayor valor.
Para las empresas, este enfoque permite relacionar la inversión en ciberseguridad con la protección de procesos que generan valor, en lugar de concentrarse únicamente en el número de amenazas bloqueadas.
Oportunidad para el integrador: ofrecer diseño e implementación de arquitecturas Zero Trust, segmentación de redes, protección de aplicaciones, controles de acceso y seguridad de infraestructura híbrida y multinube. La especialización por industria también permite desarrollar proyectos de acuerdo con los procesos y activos críticos de cada cliente.
5. Monitoreo, mejora continua y servicios administrados
Zero Trust no es un proyecto que termina cuando se instalan las herramientas o se establecen las políticas de acceso. Los cambios en la infraestructura, los usuarios, las aplicaciones y las amenazas obligan a revisar continuamente los controles.
João Marques dos Santos, responsable de Ecosistema en Palo Alto Networks LATAM, destacó que la estrategia debe extenderse a las identidades y permisos de los agentes de Inteligencia Artificial, capaces de consultar, modificar o ejecutar acciones sobre información en nombre de una persona.
Por ello, la verificación continua debe acompañarse de indicadores que permitan evaluar la efectividad de los controles.
Entre los elementos que las organizaciones deben observar están el tiempo de detección y respuesta ante incidentes, la reducción de la exposición y la capacidad de recuperación sin afectar la operación.
El factor humano también forma parte de esta evolución. Elías Cedillo, de Grupo BeIT, destacó la importancia de incorporar formación continua y acompañamiento para convertir la seguridad en parte de la cultura organizacional.
En este sentido, la Inteligencia Artificial puede contribuir al análisis del comportamiento de los usuarios, mientras que las empresas deben mantener procesos de capacitación y revisión de sus políticas.
Oportunidad para el integrador: desarrollar contratos de monitoreo continuo, servicios administrados de seguridad, gestión de identidades, análisis de comportamiento, capacitación y evaluación periódica de riesgos. Estos servicios permiten mantener una relación de largo plazo con los clientes y acompañar la evolución de su estrategia.
El canal debe vender estrategia, no solamente tecnología
La adopción de Zero Trust modifica la conversación comercial entre fabricantes, mayoristas, integradores y usuarios finales.
El cliente ya no debería preguntarse únicamente qué producto necesita comprar, sino cuáles son sus activos más importantes, qué riesgos enfrenta y qué tan preparada está su organización para resistir y recuperarse de un incidente.
Para Jesús Adrián Ugalde Flores, de Licencias Online, la implementación puede realizarse gradualmente: comenzar con identidad y visibilidad, continuar con la gestión y auditoría de dispositivos, incorporar redes y datos distribuidos y avanzar hacia la integración y orquestación de tecnologías.
Esta evolución también permite que los socios tecnológicos desarrollen proyectos de acuerdo con la madurez y el presupuesto de cada organización.
João Marques dos Santos, de Palo Alto Networks, considera que los partners deben asumir un papel de asesores para ayudar a sus clientes a priorizar riesgos y construir una hoja de ruta por etapas.
En tanto, Ramón Salas, de BeyondTrust, advierte que no existe una receta única: cada implementación debe partir del conocimiento del entorno, las necesidades y los riesgos particulares del cliente.
La oportunidad para el canal está en combinar capacidades de consultoría, integración, implementación y servicios administrados. De esta manera, Zero Trust puede convertirse en una línea de negocio que trascienda la venta de licencias y equipos para incorporar servicios de mayor especialización.
Elías Cedillo, de Grupo BeIT, resume esta visión al señalar que el valor de Zero Trust no está en alcanzar un estado final, sino en mantener una estrategia evolutiva que permita reducir riesgos y mejorar la capacidad de respuesta.
Para los integradores, el reto consiste en traducir esa evolución en proyectos medibles, con resultados vinculados a la protección de los activos, la disponibilidad de los servicios y la continuidad del negocio.
