Tabla de Contenido
Fortalece su estrategia regional de ciberseguridad con servicios gestionados, monitoreo continuo, respuesta a incidentes y protección de entornos de Inteligencia Artificial en México y Latinoamérica.
SONDA desarrolla en México y otros mercados de Latinoamérica una estrategia de ciberseguridad que combina consultoría, gestión de riesgos, servicios de seguridad administrados y monitoreo continuo. El modelo busca adaptar las defensas a las necesidades operativas, regulatorias y tecnológicas de cada organización.
El integrador identifica tres factores que están modificando las prioridades de seguridad empresarial: la adopción de Inteligencia Artificial (IA), la convergencia entre tecnologías de información y operación (TI/OT), y el crecimiento de las superficies de ataque.
Estos cambios obligan a las empresas a proteger datos, credenciales, infraestructura y aplicaciones, además de prevenir fugas de información y responder a amenazas como ransomware, phishing y suplantación de identidad. También requieren controles para entornos de nube, sistemas industriales y conexiones con proveedores externos.
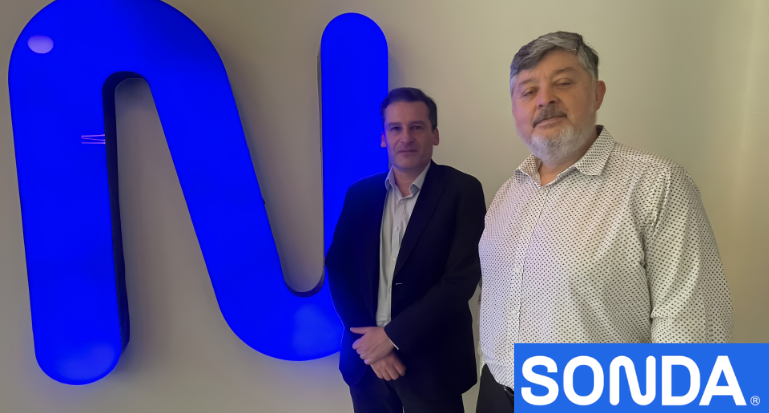
Wilson Alberto España Carrasco, gerente de Seguridad Informática, y Ernesto Tachoires, director regional de Ciberseguridad de SONDA, señalan que las organizaciones necesitan integrar sus herramientas, fortalecer la gobernanza y verificar que los controles de protección funcionen.
Entre las prioridades regionales de la compañía están los centros de operaciones de seguridad (SOC), los servicios de seguridad administrados y las capacidades de detección y respuesta gestionadas.
SONDA cuenta con un SOC regional con presencia en Chile, Colombia y Brasil, cuya operación también se extiende a México. El esquema coordinado permite compartir información sobre amenazas y aprovechar la experiencia obtenida en distintos países e industrias.
Cinco servicios para proteger el negocio
El portafolio de ciberseguridad de SONDA abarca distintas etapas del ciclo de protección empresarial:
- Consultoría y gestión de riesgos: evaluación del nivel de seguridad, identificación de vulnerabilidades, revisión del cumplimiento normativo y definición de planes de mejora.
- Arquitectura e implementación: diseño de controles y modernización de las defensas para infraestructura local, nube, sistemas industriales y entornos de IA.
- Servicios gestionados y monitoreo: supervisión continua, administración de tecnologías de seguridad e identificación de actividades sospechosas.
- Detección y respuesta a incidentes: búsqueda proactiva de amenazas (threat hunting), análisis forense digital e intervención para contener ataques.
- Validación de controles: pruebas de seguridad, ethical hacking, simulaciones de incidentes y evaluación de planes de recuperación ante desastres y continuidad del negocio.
El objetivo es acompañar a las organizaciones desde el diagnóstico inicial hasta la operación y evaluación de sus defensas. Para la compañía, adquirir herramientas no garantiza la protección si estas no se configuran correctamente, carecen de monitoreo o no generan respuestas oportunas.
IA: nuevas superficies de ataque y riesgos de información
SONDA identifica tres prioridades para adaptar la ciberseguridad al avance tecnológico: proteger las nuevas superficies de ataque, actualizar la gobernanza y establecer condiciones para una adopción segura de Inteligencia Artificial.
La expansión de la nube, la convergencia TI/OT y la incorporación de sistemas de IA agregan puntos de exposición. Al mismo tiempo, las organizaciones deben actualizar políticas, controles y responsabilidades para responder a las exigencias regulatorias y llevar sus proyectos de IA desde las pruebas piloto hasta los entornos productivos.
«La IA introduce riesgos tanto por su uso dentro de las organizaciones como por las capacidades que ofrece a los atacantes. Entre las amenazas están la exposición de información confidencial mediante herramientas sin supervisión, la manipulación de sistemas de IA, el robo de credenciales y los ataques de suplantación de identidad apoyados en contenido sintético», explica Ernesto Tachoires.
Ante estos escenarios, las empresas necesitan identificar qué herramientas de IA utilizan sus colaboradores, definir políticas de uso y supervisar el intercambio de información con sistemas públicos y privados.
También deben evaluar amenazas específicas, como la inyección de instrucciones maliciosas (prompt injection), que puede manipular el comportamiento de determinados sistemas de IA, y los riesgos de exposición de datos confidenciales.
La estrategia de SONDA combina visibilidad, políticas, controles y consultoría para adaptar las medidas de protección a los activos críticos y al nivel de madurez tecnológica de cada cliente.
IA para acelerar la detección de amenazas
La Inteligencia Artificial también se incorpora a la operación de seguridad. En los SOC, su uso puede acelerar la clasificación inicial de alertas, apoyar el análisis de los especialistas y automatizar determinadas respuestas.
De acuerdo con Tachoires, el propósito es aumentar la capacidad de los analistas para identificar amenazas y actuar con mayor rapidez, no sustituir su intervención.
La automatización adquiere relevancia porque los atacantes también utilizan IA para acelerar campañas, probar vulnerabilidades y mejorar sus operaciones.
A estas amenazas se suman el robo de credenciales, los intentos de evadir la autenticación multifactor, el ransomware y los ataques que aprovechan conexiones con terceros. Las aplicaciones desarrolladas con asistencia de IA también requieren revisar el código generado y las bibliotecas utilizadas antes de llevarlas a producción.
Otro riesgo es el uso de deepfakes y técnicas de ingeniería social para simular instrucciones de directivos, engañar a colaboradores u obtener credenciales.
Criptografía poscuántica y protección de infraestructura
La preparación frente a futuras amenazas también incluye la criptografía poscuántica. Tachoires señala que las organizaciones necesitan identificar dónde utilizan mecanismos criptográficos, evaluar sus dependencias y definir una hoja de ruta para actualizar los sistemas que lo requieran.
La selección de tecnología debe considerar las capacidades actuales de las soluciones, su evolución prevista y la compatibilidad con futuras medidas de protección.
SONDA también contempla la seguridad de aplicaciones, redes, entornos industriales e infraestructura crítica. En estos escenarios, los controles deben responder a las características de cada operación, especialmente cuando un incidente puede comprometer servicios esenciales o afectar la seguridad de las personas.
Ciberseguridad vinculada a la continuidad del negocio
SONDA busca integrar consultoría, tecnología, monitoreo y respuesta en un modelo de acompañamiento continuo. La compañía opera en 13 países y aprovecha la experiencia de sus distintas operaciones para desarrollar sus prácticas y servicios.
Wilson Alberto España Carrasco señala que la madurez en ciberseguridad se construye de manera progresiva. Las organizaciones necesitan identificar sus riesgos principales, establecer prioridades y adaptar los controles a sus operaciones, en lugar de incorporar herramientas aisladas sin una estrategia común.
El proceso comienza con una evaluación de riesgos, la revisión de requisitos regulatorios y la identificación de brechas. A partir de ese diagnóstico, el integrador puede proponer arquitecturas, controles y mejoras tecnológicas, además de servicios de monitoreo y respuesta a incidentes.
Las pruebas de seguridad y los ejercicios de recuperación permiten comprobar si las defensas funcionan y si los equipos están preparados para actuar ante una contingencia.
La protección de proveedores externos también forma parte de esta estrategia, ya que una conexión comprometida puede convertirse en una vía de acceso a los sistemas corporativos.
Para SONDA, el reto consiste en mantener las capacidades de seguridad alineadas con la evolución de las amenazas y la transformación digital. La consultoría, los servicios gestionados y la respuesta a incidentes son componentes de un modelo orientado a proteger los activos críticos y mantener la continuidad operativa.
¿Qué oportunidades representa para los integradores?
La estrategia descrita por SONDA refleja varias líneas de negocio para los integradores y proveedores de servicios tecnológicos que buscan ampliar su oferta de ciberseguridad:
- Servicios administrados: monitoreo de infraestructura y seguridad para clientes que requieren supervisión continua.
- Consultoría y evaluación de riesgos: diagnósticos de vulnerabilidades, revisión de políticas y planes de mejora.
- Protección de IA empresarial: inventario de herramientas, políticas de uso seguro y controles para prevenir fugas de información.
- Seguridad de nube e infraestructura industrial: diseño e implementación de controles adaptados a cada entorno.
- Respuesta y recuperación: análisis de incidentes, validación de defensas y preparación de planes de continuidad.
Estas líneas requieren capacidades técnicas, procesos definidos y conocimiento de las necesidades del cliente. La oportunidad comercial no se limita a instalar tecnología: también comprende administrarla, comprobar su eficacia y adaptarla conforme cambian los riesgos.
Para las empresas, el propósito es que la ciberseguridad forme parte de las decisiones del negocio y contribuya a proteger la información, sostener las operaciones y gestionar los riesgos tecnológicos.
