Advierte que la computación cuántica podría comprometer la criptografía actual y pide prepararse desde ahora modernizando la infraestructura. El reto también representa nuevas oportunidades en ciberseguridad y servicios.
Aunque la computación cuántica todavía parece un desafío a largo plazo para muchas empresas, Cisco advirtió que los riesgos, desde ese terreno, para la seguridad digital ya están presentes.
Durante las actividades del Cisco Connect Latam 2026, realizado en Cancún, Quintana Roo, el mensaje de la compañía fue claro: posponer la preparación de las redes y los sistemas criptográficos podría dejar a las organizaciones expuestas cuando esta tecnología alcance la capacidad de vulnerar los mecanismos de cifrado actuales.
Asimismo, señaló que la transición hacia la seguridad poscuántica requiere más que adoptar nuevos algoritmos criptográficos.
Supone evaluar la infraestructura tecnológica, detectar activos expuestos, modernizar los sistemas y garantizar que los mecanismos de cifrado puedan actualizarse de manera ágil, sin comprometer la continuidad operativa de las organizaciones.
Francisco Ramírez, director de Ingeniería y Soluciones de Cisco, destacó el riesgo conocido como harvest now, decrypt later (recolectar ahora y descifrar después), una práctica en la que los atacantes interceptan y almacenan información cifrada que actualmente no pueden descifrar, con la intención de acceder a ella en el futuro mediante computadoras cuánticas.
Este escenario, dijo, amplía el horizonte de la ciberseguridad: además de anticipar cuándo la computación cuántica podrá comprometer los sistemas criptográficos actuales, las organizaciones deben considerar cuánto tiempo necesitan mantener protegida la información que generan y resguardan hoy.
Alertó que la amenaza cobra especial relevancia para las industrias que manejan datos sensibles cuya confidencialidad debe preservarse durante años, como los sectores financiero, gubernamental y de defensa, así como energía, servicios públicos, salud y manufactura.
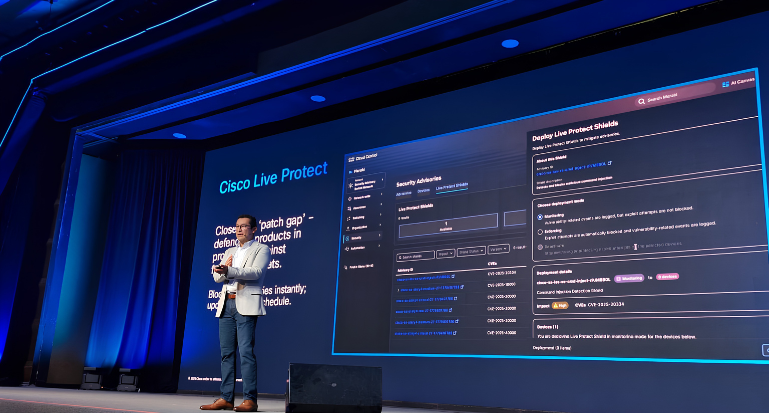
De igual modo, destacó que la velocidad de los ataques y el uso de IA para identificar y explotar vulnerabilidades hacen insuficiente el modelo tradicional de actualizaciones periódicas.
Planteó que pasar a una operación continua que permita identificar riesgos, actuar sobre ellos y optimizar las defensas de manera recurrente.
Tres requisitos para avanzar hacia una infraestructura quantum-safe
De acuerdo con Ramírez, hay tres requisitos que Cisco plantea para avanzar hacia una infraestructura quantum-safe o preparada para la criptografía poscuántica (PQC):
- Agilidad criptográfica: las plataformas deben poder adoptar y actualizar algoritmos criptográficos conforme evolucionen los estándares y aparezcan nuevos riesgos, idealmente sin tener que reiniciar los equipos ni provocar interrupciones en la operación.
- Protección de las comunicaciones: los dispositivos deben utilizar algoritmos criptográficos preparados para la era cuántica en los distintos planos de comunicación: control, gestión y datos. Esto implica sustituir progresivamente mecanismos actuales como MACsec, IPsec e intercambio de llaves basados en algoritmos que podrían quedar vulnerables ante computadoras cuánticas.
- Hardware seguro y PQC-compliant: la protección debe estar presente desde el hardware, no únicamente en el software. Cisco destaca el uso de un Trust Anchor integrado en la tarjeta madre durante la fabricación, que permite verificar la integridad del sistema operativo, almacenamiento y memoria, y reducir el riesgo de manipulación desde la cadena de producción.
La protección comienza desde el hardware
Un punto importante de la exposición de Ramírez fue que una estrategia quantum-safe no debe comenzar cuando una organización instala un nuevo software de seguridad.
Explicó que una protección parte desde la propia infraestructura física: «El hardware debe incorporar mecanismos que permitan verificar su integridad desde la fabricación y durante todo su ciclo de vida», expuso.
En materia de hardware, Cisco utiliza el método Trust Anchor, un componente integrado en el equipo que ayuda a garantizar que la imagen del sistema operativo, el almacenamiento y la memoria no hayan sido comprometidos. Esto establece una cadena de confianza desde el hardware hacia las capas superiores de la infraestructura.
Ramírez señaló que este cambio de paradigma también está estrechamente ligado a otro desafío que enfrentan las organizaciones: la permanencia de infraestructura obsoleta o cercana al final de su vida útil.
Durante su presentación, el ejecutivo indicó que 40% de las vulnerabilidades identificadas impacta sistemas que ya se encuentran al final de su ciclo de vida, mientras que 31% de las brechas registradas en 2026 se origina en la explotación de vulnerabilidades.
A ello se suma, mencionó, una brecha cada vez mayor entre la velocidad de los atacantes y la capacidad de respuesta de las empresas: mientras una vulnerabilidad puede ser explotada en cuestión de horas después de hacerse pública, la aplicación de un parche crítico puede tomar a las organizaciones varias semanas.
La importancia de las actualizaciones periódicas
El tercer elemento que se desprende del planteamiento de Cisco, expuesto por Francisco Ramírez, es que la seguridad cuántica no puede abordarse como un proyecto de una sola vez.
«La organización debe mantener un ciclo permanente de evaluación, actualización y optimización», recomendó.
De hecho, Ramírez contrapuso el antiguo modelo de actualizar una infraestructura cada uno o dos años con un esquema de actualizaciones constantes, en el que las empresas identifican vulnerabilidades, aplican parches, modernizan equipos, retiran infraestructura obsoleta y vuelven a evaluar el entorno.
En el caso de PQC, dijo, adquiere especial relevancia porque los algoritmos actuales tendrán que evolucionar.
Por ello, añdió, la agilidad criptográfica permite adaptar los mecanismos de protección conforme cambien los estándares, sin necesidad de sustituir toda la infraestructura o interrumpir la operación.
«Una infraestructura quantum-safe requiere tres capacidades: comunicaciones protegidas con algoritmos PQC, hardware diseñado para garantizar la confianza desde su fabricación y agilidad criptográfica para actualizar los mecanismos de protección conforme evolucionen las amenazas y los estándares. Y todo ello debe operar bajo un esquema de actualización y evaluación continua», resaltó.
Cisco, indicó, plantea una estrategia de seguridad basada en conocer y clasificar los activos de la organización, detectar vulnerabilidades, segmentar la infraestructura y avanzar hacia operaciones de seguridad más automatizadas.
Dentro de este modelo, agregó que la inteligencia artificial adquiere un papel relevante mediante la evolución hacia SOC agénticos, capaces de integrar información de distintos entornos para identificar amenazas, investigar incidentes y acelerar las respuestas de seguridad a una mayor escala.
En paralelo, añadió, la compañía advierte que la llegada de la computación cuántica todavía no tiene una fecha definida, pero esto no debería retrasar las acciones de preparación. El riesgo asociado a la criptografía actual plantea la necesidad de comenzar desde ahora la transición hacia mecanismos post cuánticos.
Para Cisco, la migración hacia la criptografía post cuántica no será inmediata y requerirá tiempo para adaptar infraestructura, dispositivos y sistemas, señaló.
Por ello, la estrategia debe comenzar antes de que la capacidad de cómputo cuántico convierta la amenaza en una realidad, incorporando desde ahora tecnologías y procesos que permitan mantener la protección conforme evolucione el escenario.
