Tabla de Contenido
América Latina enfrenta más ciberataques, ransomware y amenazas impulsadas por IA, mientras las organizaciones mantienen recursos limitados para prevenir, contener y recuperar sus operaciones.
Las organizaciones de América Latina enfrentan una paradoja: mientras los ciberataques aumentan en frecuencia y sofisticación, buena parte de las empresas todavía opera con recursos humanos y tecnológicos limitados para prevenir incidentes, contenerlos y recuperar sus datos.
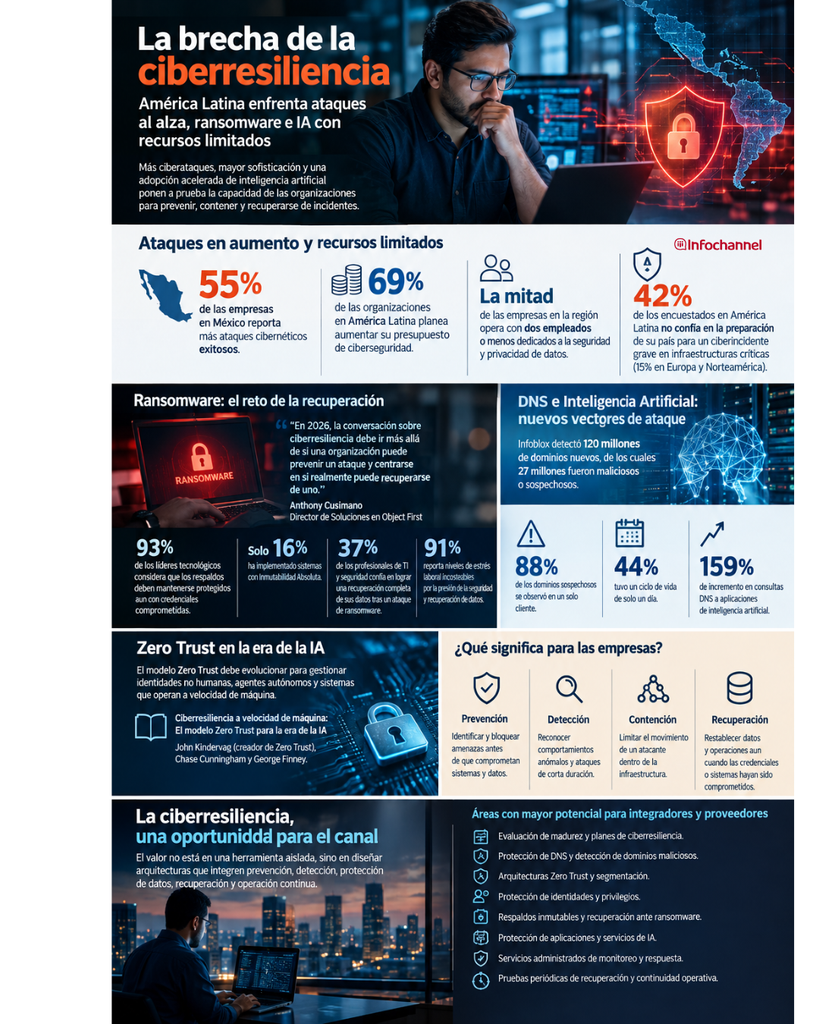
En México, 55 % de las empresas reporta un incremento en ataques cibernéticos exitosos. En América Latina, 69 % de las organizaciones planea aumentar su presupuesto de ciberseguridad, pero la capacidad operativa continúa siendo limitada: la mitad de las empresas de la región cuenta con dos empleados o menos dedicados exclusivamente a seguridad y privacidad de datos.
La brecha también alcanza a la infraestructura crítica. De acuerdo con datos del Foro Económico Mundial (WEF), 42 % de los encuestados en América Latina no confía en la preparación de su país para enfrentar un ciberincidente grave contra infraestructura crítica, frente a 15 % en Europa y América del Norte.
El escenario coloca a la ciberresiliencia en un terreno distinto al de la seguridad preventiva. Ya no se trata únicamente de bloquear amenazas, sino de determinar qué tan rápido puede una organización detectar un ataque, contenerlo, mantener la operación y recuperar sus datos.
Ransomware pone a prueba la recuperación de datos
El ransomware representa uno de los principales escenarios en los que esa diferencia se vuelve evidente. La prevención puede reducir la probabilidad de compromiso, pero no elimina la necesidad de contar con mecanismos de recuperación ante una intrusión exitosa.
Anthony Cusimano, director de Soluciones en Object First, plantea que la conversación sobre ciberresiliencia debe cambiar de enfoque:
“En 2026, la conversación sobre ciberresiliencia debe ir más allá de si una organización puede prevenir un ataque y centrarse en si realmente puede recuperarse de uno.”
Los datos muestran una brecha entre la percepción del riesgo y la infraestructura disponible para responder. 93 % de los líderes tecnológicos considera que los respaldos deben mantenerse protegidos incluso cuando las credenciales administrativas han sido comprometidas, pero únicamente 16 % ha implementado sistemas de almacenamiento con Inmutabilidad Absoluta.
El resultado es una baja confianza en la recuperación: solo 37 % de los profesionales de TI y seguridad confía en poder recuperar completamente sus datos después de un ataque de ransomware.
La presión operativa también tiene una dimensión humana. 91 % de los profesionales consultados reporta niveles de estrés laboral que considera incosteables como consecuencia de la presión asociada con la seguridad y recuperación de información.
Para las organizaciones, esto desplaza la discusión desde el respaldo como mecanismo de continuidad hacia una arquitectura de recuperación diseñada específicamente para escenarios de compromiso de credenciales, ransomware y destrucción deliberada de datos.
DNS se convierte en una superficie de ataque más dinámica
El crecimiento de las aplicaciones digitales y de inteligencia artificial también está modificando la superficie de exposición de las empresas.
Datos de Infoblox muestran la detección de 120 millones de dominios nuevos, de los cuales 27 millones fueron clasificados como maliciosos o sospechosos.
La velocidad con la que aparecen y desaparecen algunos de estos dominios dificulta su identificación mediante mecanismos tradicionales. Entre los hallazgos destacan tres indicadores:
- 88 % de los dominios sospechosos fue observado únicamente en el entorno de un solo cliente.
- 44 % tuvo un ciclo de vida de apenas un día, una característica que puede utilizarse para evadir mecanismos convencionales de detección.
- Las consultas DNS corporativas dirigidas a aplicaciones de inteligencia artificial aumentaron 159 %, reflejando la incorporación acelerada de estas herramientas a las redes empresariales.
Este último indicador adquiere relevancia porque la IA no solo representa una herramienta para los equipos de negocio y TI. También modifica el comportamiento de usuarios, aplicaciones y sistemas conectados a la red.
Para los responsables de seguridad, el desafío consiste en identificar qué aplicaciones de IA utilizan los empleados, qué información intercambian con ellas y qué riesgos introducen sus conexiones y servicios asociados.
Zero Trust debe adaptarse a sistemas que operan a velocidad de máquina
La expansión de la inteligencia artificial también está obligando a replantear algunos de los principios tradicionales de seguridad.
El modelo Zero Trust, basado en la verificación continua, el principio de menor privilegio, la segmentación y la contención, enfrenta ahora escenarios en los que intervienen identidades no humanas, agentes autónomos y sistemas capaces de ejecutar acciones a una velocidad superior a la capacidad de supervisión manual.
Este planteamiento es abordado en el libro Ciberresiliencia a velocidad de máquina: El modelo Zero Trust para la era de la IA, escrito por John Kindervag, creador del concepto Zero Trust, en colaboración con especialistas como Chase Cunningham y George Finney.
La propuesta parte de una transformación relevante: si los sistemas automatizados pueden tomar decisiones y ejecutar acciones de manera continua, la seguridad también necesita mecanismos capaces de verificar, limitar y contener esas acciones sin depender exclusivamente de la intervención humana.
¿Qué significa la brecha de ciberresiliencia para las empresas?
Los datos apuntan a un problema que va más allá de adquirir nuevas herramientas de seguridad. La brecha está relacionada con la capacidad de las organizaciones para integrar personas, procesos, infraestructura y tecnologías de protección y recuperación.
Para las empresas mexicanas y latinoamericanas, una estrategia de ciberresiliencia requiere considerar al menos cuatro capacidades:
- Prevención: identificar y bloquear amenazas antes de que comprometan sistemas y datos.
- Detección: reconocer comportamientos anómalos y ataques de corta duración o difícil identificación.
- Contención: limitar el movimiento de un atacante dentro de la infraestructura.
- Recuperación: restablecer datos y operaciones aun cuando las credenciales administrativas o sistemas de producción hayan sido comprometidos.
La oportunidad tecnológica se encuentra precisamente en conectar estas capacidades. La seguridad de DNS, Zero Trust, protección de identidades, segmentación, respaldos inmutables, recuperación ante ransomware y monitoreo de aplicaciones de IA dejan de ser proyectos completamente aislados cuando se analiza la resiliencia de la organización como un sistema.
La ciberresiliencia pasa de ser una estrategia de seguridad a una capacidad operativa
El aumento de los ataques, la automatización mediante IA y la limitada disponibilidad de especialistas están modificando las prioridades de las organizaciones.
La pregunta ya no es únicamente cómo evitar que ocurra un ataque, sino qué sucede con la operación cuando el atacante logra atravesar alguna de las barreras de seguridad.
En ese escenario, la ciberresiliencia se convierte en una capacidad operativa que combina seguridad preventiva, detección, contención y recuperación. Para las organizaciones de América Latina, reducir esa brecha será cada vez más importante a medida que aumente la dependencia de infraestructura digital y de sistemas basados en inteligencia artificial.
Oportunidades para integradores y proveedores de soluciones
La brecha de ciberresiliencia también modifica el espacio de negocio para integradores, MSP y proveedores de servicios de seguridad. El valor no está únicamente en comercializar una herramienta aislada, sino en diseñar arquitecturas que integren prevención, detección, protección de datos, recuperación y operación continua.
Entre las áreas con potencial se encuentran:
- Evaluación de madurez y planes de ciberresiliencia.
- Protección de DNS y detección de dominios maliciosos.
- Arquitecturas Zero Trust y segmentación.
- Protección de identidades y privilegios.
- Respaldos inmutables y recuperación ante ransomware.
- Protección de aplicaciones y servicios de IA.
- Servicios administrados de monitoreo y respuesta.
- Pruebas periódicas de recuperación y continuidad operativa.
Para el canal tecnológico, esto abre una transición de proyectos puntuales de ciberseguridad hacia servicios integrados y recurrentes de protección, monitoreo y recuperación, especialmente en organizaciones que no cuentan con equipos internos especializados.
