Tabla de Contenido
Sophos y Licencias OnLine advierten sobre los riesgos de seguridad de los agentes de IA y plantean oportunidades para integradores en auditoría, control de accesos y protección de datos.
La adopción de agentes autónomos de inteligencia artificial (IA) abre oportunidades para los integradores de ciberseguridad, pero también introduce riesgos relacionados con el acceso a información confidencial, la gestión de privilegios y la transmisión de datos fuera de las redes corporativas.
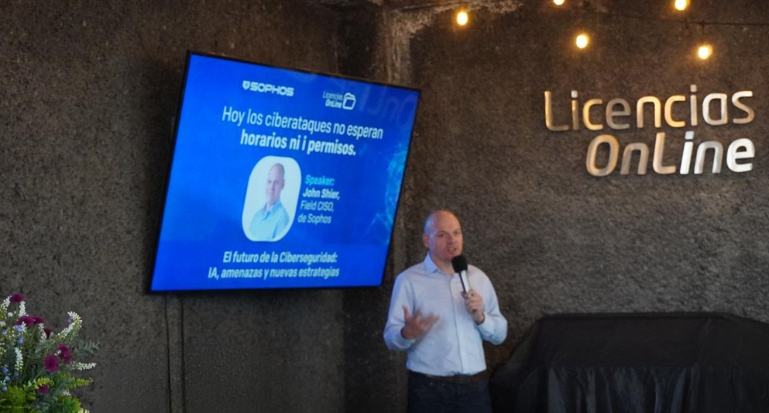
Durante una sesión organizada por Licencias OnLine en la Ciudad de México, John Shier, Field CISO de Sophos, advirtió sobre la necesidad de proteger tanto los sistemas que utilizan IA para defender a las organizaciones como los entornos empresariales frente a amenazas que aprovechan esta tecnología.
Para los socios de negocio, este escenario representa una oportunidad para desarrollar servicios de consultoría, auditoría de seguridad, configuración de controles de acceso y evaluación de riesgos antes de que las empresas incorporen agentes autónomos a sus operaciones.
La trifecta mortal de los agentes de IA
Shier identificó un escenario de riesgo conocido como la lethal trifecta o «trifecta mortal», que aparece cuando un agente de IA reúne tres capacidades:
- Procesar entradas no confiables: recibir instrucciones, documentos o información de fuentes externas que podrían contener contenido malicioso.
- Acceder a datos privados: consultar información confidencial o ejecutar operaciones en sistemas corporativos.
- Comunicarse con el exterior: transmitir información fuera de la infraestructura de la organización.
La combinación de estas capacidades permite desarrollar agentes útiles para automatizar tareas y consultar información empresarial, pero también puede facilitar la exposición de datos o la ejecución de acciones no autorizadas si los controles son insuficientes.
Para los integradores, el desafío consiste en evaluar cómo interactúa cada agente con los datos, las aplicaciones y los servicios externos, además de establecer límites sobre las acciones que puede ejecutar de manera autónoma.
La revisión debe considerar los permisos asignados, las fuentes de información que procesa, los destinos a los que puede enviar datos y los mecanismos disponibles para detectar comportamientos anómalos.
Sophos identifica 23 hallazgos en OpenClaw
Como parte de sus pruebas internas, Sophos evaluó OpenClaw, un agente de IA en interacción con Active Directory, el servicio de Microsoft utilizado para administrar identidades, usuarios y permisos en redes corporativas.
De acuerdo con los resultados presentados durante el encuentro, el ejercicio identificó 23 hallazgos accionables, incluidas rutas críticas de escalamiento de privilegios. Estas vulnerabilidades potenciales podrían permitir que un usuario o proceso obtuviera permisos superiores a los autorizados.
El caso ilustra la importancia de evaluar los agentes de IA en entornos controlados antes de habilitarlos para interactuar con sistemas empresariales. También evidencia que la seguridad de estas herramientas no depende únicamente del modelo de IA, sino de los permisos, las integraciones y las condiciones operativas en las que funcionan.
Sophos también destacó cuatro aspectos que requieren atención durante la implementación:
- Memoria persistente: revisar qué información conserva el agente entre tareas y cómo se protege.
- Uso compartido: definir los permisos y límites cuando diferentes usuarios o departamentos utilizan un mismo agente.
- Supervisión humana: establecer qué decisiones requieren autorización y qué acciones pueden ejecutarse automáticamente.
- Privacidad de los prompts: evitar que las instrucciones enviadas a los modelos expongan datos confidenciales o información sensible del negocio.
Estas revisiones permiten a los integradores ampliar sus servicios más allá de la instalación de herramientas de seguridad y participar en el diseño de políticas para el uso empresarial de IA.
Qué pueden vender los integradores
La adopción de agentes autónomos abre una línea de negocio para los socios de ciberseguridad que combinen conocimientos de infraestructura, gestión de identidades, protección de datos y gobierno de IA.
Entre los servicios que pueden ofrecer se encuentran:
1. Auditoría de agentes de IA. Evaluar las herramientas antes de su despliegue, identificar permisos excesivos, revisar integraciones y documentar posibles rutas de exposición de información.
2. Gestión de identidades y privilegios. Revisar las cuentas, los accesos a Active Directory y los permisos que los agentes requieren para operar. El objetivo es limitar cada identidad a las funciones estrictamente necesarias.
3. Protección de datos corporativos. Identificar la información que los agentes pueden consultar, establecer reglas para su tratamiento y restringir las transferencias hacia servicios externos no autorizados.
4. Gobierno y políticas de uso de IA. Ayudar a las empresas a definir qué aplicaciones pueden utilizar sus empleados, qué datos pueden compartir y qué acciones requieren aprobación humana.
5. Monitoreo y respuesta a incidentes. Diseñar mecanismos para detectar comportamientos inusuales, investigar accesos indebidos y responder ante posibles filtraciones o abusos de privilegios.
6. Capacitación y acompañamiento. Preparar a los equipos de TI, seguridad y usuarios de negocio para reconocer riesgos, aplicar políticas y utilizar herramientas de IA bajo criterios definidos.
Estas oportunidades permiten desarrollar proyectos de evaluación inicial, implementación de controles y servicios administrados de seguimiento. Su alcance y rentabilidad dependerán de las necesidades de cada cliente, las tecnologías instaladas y las capacidades técnicas del integrador.
Licencias OnLine apuesta por la capacitación del canal
Ernesto Jiménez, director comercial de Licencias OnLine México, señaló que el mayorista busca acompañar a sus socios en la comprensión y adopción responsable de las tecnologías de inteligencia artificial.
«En Licencias OnLine, nuestro compromiso va más allá de acercar tecnologías impulsadas por IA a nuestro ecosistema de partners. También buscamos el entendimiento, la capacitación y el uso responsable de estas soluciones, para que las organizaciones puedan aprovechar sus ventajas de manera segura y estratégica», afirmó.
El encuentro también abordó el impacto de la IA en los equipos de TI y ciberseguridad. La evolución de estas herramientas exige nuevas competencias técnicas y una revisión de las responsabilidades de quienes administran los sistemas, los datos y los procesos automatizados.
Para el canal, esto implica combinar la comercialización de soluciones con capacidades de asesoría, evaluación de riesgos y acompañamiento continuo.
La oportunidad para los integradores está en convertir la seguridad de la IA en un servicio especializado: ayudar a las empresas a identificar qué pueden automatizar, qué información deben proteger y qué límites necesitan establecer antes de delegar operaciones a agentes autónomos.
